Siber Güvenlik Danışmanı CV Örneği & Danışmanlık Rehberi
Kurumsal risk yönetimi (GRC), sızma testi bulguları ve uyumluluk denetim başarılarınızı uluslararası güvenlik standartlarında sunan profesyonel özgeçmiş.
Bu CV'yi Canlı Editörde Hemen Düzenleyin
Bu meslek profilini, doğrulanmış metrikleri ve ATS anahtar kelimelerini doğrudan PrivacyCV editörüne aktarın. Üyelik gerekmez, anında ücretsiz PDF indirin.
Oğuzhan Koç, CISSP
Profesyonel Profil Özeti
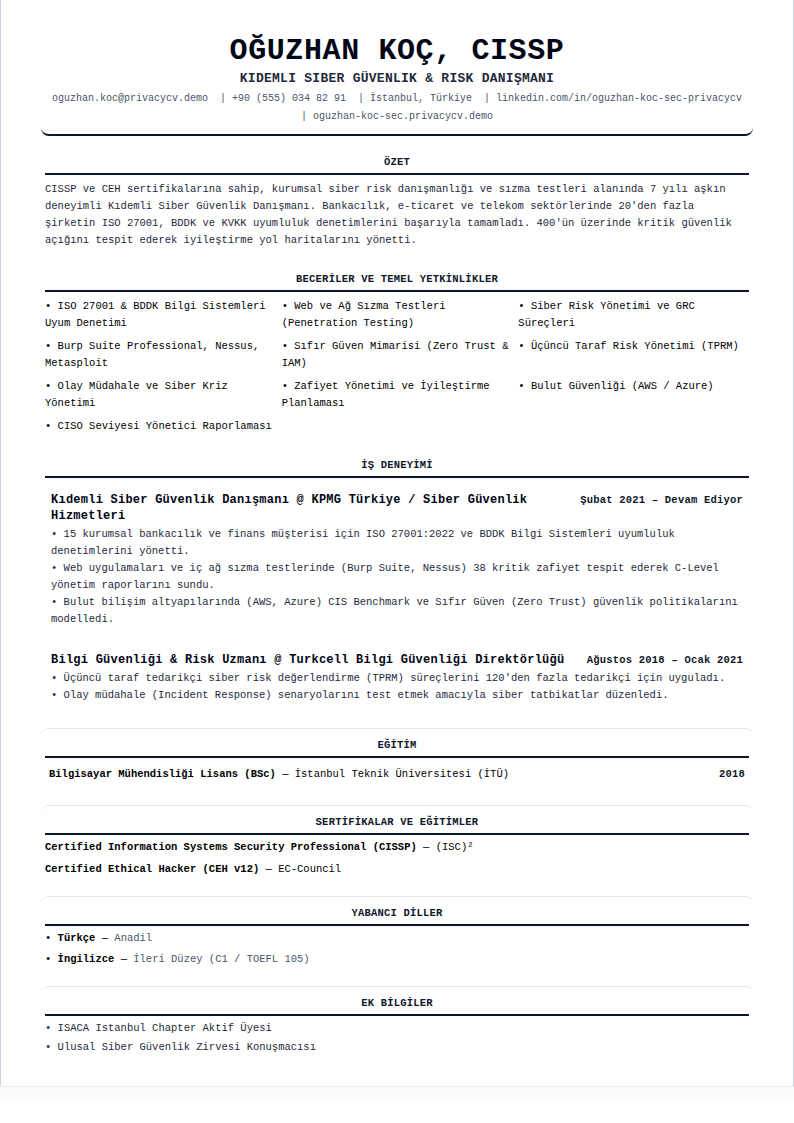
CISSP ve CEH sertifikalarına sahip, kurumsal siber risk danışmanlığı ve sızma testleri alanında 7 yılı aşkın deneyimli Kıdemli Siber Güvenlik Danışmanı. Bankacılık, e-ticaret ve telekom sektörlerinde 20'den fazla şirketin ISO 27001, BDDK ve KVKK uyumluluk denetimlerini başarıyla tamamladı. 400'ün üzerinde kritik güvenlik açığını tespit ederek iyileştirme yol haritalarını yönetti.
Örnek İş Deneyimleri & Doğrulanmış Metrikler
- 15 kurumsal bankacılık ve finans müşterisi için ISO 27001:2022 ve BDDK Bilgi Sistemleri uyumluluk denetimlerini yönetti.
- Web uygulamaları ve iç ağ sızma testlerinde (Burp Suite, Nessus) 38 kritik zafiyet tespit ederek C-Level yönetim raporlarını sundu.
- Bulut bilişim altyapılarında (AWS, Azure) CIS Benchmark ve Sıfır Güven (Zero Trust) güvenlik politikalarını modelledi.
- Üçüncü taraf tedarikçi siber risk değerlendirme (TPRM) süreçlerini 120'den fazla tedarikçi için uyguladı.
- Olay müdahale (Incident Response) senaryolarını test etmek amacıyla siber tatbikatlar düzenledi.
Eğitim Geçmişi
Temel Yetkinlikler
🎯 Bu CV'de Geçen Kritik ATS Kelimeleri
100% ParsableKurumsal iş başvuru sistemleri (Workday, Taleo, Greenhouse) bu teknik yetkinlikleri tarar:
⏱️ 6 Saniyelik İK Taraması İpuçları
İK Yöneticilerinin İlk Baktığı Yer: Denetim şirketleri ve kurumsal CISO'lar CISSP sertifikasını, ISO 27001 / BDDK mevzuat hakimiyetini ve gerçekleştirilen sızma testi projelerini inceler.
Junior ile Senior Arasındaki Temel Fark: Kıdemli danışmanlar risk analizinin finansal boyutunu, yönetim kurulu sunumlarını ve siber kriz yönetimi tecrübelerini vurgular.
Kaçınılması Gereken Kritik Hata: Teknik araçları sıralayıp kurumsal standartlara (ISO, NIST, BDDK) ve raporlama yetkinliğine yer vermemek.
Siber Güvenlik Danışmanı (Cybersecurity Consultant) CV Örnekleri Hakkında Sıkça Sorulan Sorular
Siber güvenlik danışmanı CV'sinde teknik ve regülasyon dengesi nasıl olmalı?
Hem teknik sızma testi yetkinlikleri (Burp, Nessus) hem de mevzuat uyum bilgisi (ISO 27001, KVKK, BDDK) dengeli şekilde yer almalıdır.
Bu şablonu nasıl düzenleyebilirim?
'Şablonu Düzenle' seçeneğiyle kendi sertifikalarınızı ve projelerinizi girerek ücretsiz PDF olarak indirebilirsiniz.
Siber Güvenlik Danışmanı CV'sinde ISO 27001 ve regülasyonlar nasıl sunulmalı?
KVKK, GDPR, ISO 27001 Başdenetçi ve NIST CSF denetim tecrübelerinizi, gerçekleştirdiğiniz sızma testi ve uyumluluk projeleriyle birlikte listeleyin.
CV maddelerinizi profesyonelce optimize etmek ister misiniz?
Yeni oluşturduğunuz CV'nizi İK İncelemesi aracımızla denetleyin veya başvurunuza özel gerçek kilitli bir ön yazı oluşturun.