Modèle de CV Consultant Cybersécurité & Guide Audit SSI
Valorisez vos certifications CISSP, vos audits de conformité ISO 27001 et vos rapports de tests d'intrusion auprès des cabinets de conseil.
Personnalisez cet Exemple Directement dans l'Éditeur
Chargez ce profil complet avec ses métriques réelles dans l'éditeur PrivacyCV. Sans inscription requise, export PDF immédiat et gratuit.
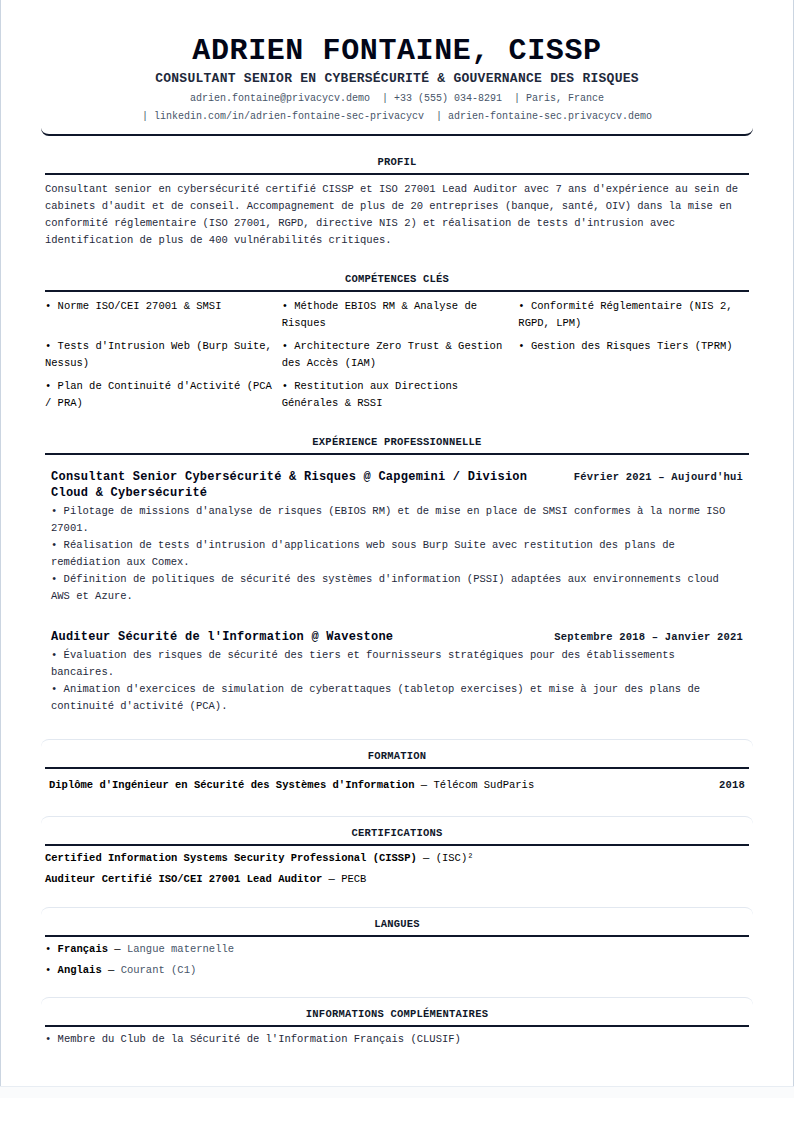
Adrien Fontaine, CISSP
Profil Professionnel
Consultant senior en cybersécurité certifié CISSP et ISO 27001 Lead Auditor avec 7 ans d'expérience au sein de cabinets d'audit et de conseil. Accompagnement de plus de 20 entreprises (banque, santé, OIV) dans la mise en conformité réglementaire (ISO 27001, RGPD, directive NIS 2) et réalisation de tests d'intrusion avec identification de plus de 400 vulnérabilités critiques.
Expériences Professionnelles & Métriques Clés
- Pilotage de missions d'analyse de risques (EBIOS RM) et de mise en place de SMSI conformes à la norme ISO 27001.
- Réalisation de tests d'intrusion d'applications web sous Burp Suite avec restitution des plans de remédiation aux Comex.
- Définition de politiques de sécurité des systèmes d'information (PSSI) adaptées aux environnements cloud AWS et Azure.
- Évaluation des risques de sécurité des tiers et fournisseurs stratégiques pour des établissements bancaires.
- Animation d'exercices de simulation de cyberattaques (tabletop exercises) et mise à jour des plans de continuité d'activité (PCA).
Formation & Diplômes
Compétences Clés
🎯 Mots-Clés ATS Stratégiques dans ce CV
100% ParsableLes logiciels de recrutement (Workday, Taleo, Greenhouse) filtrent en priorité ces compétences :
⏱️ Conseils pour le Scan de 6 Secondes
Ce que les recruteurs regardent en premier : Les cabinets et directions de la sécurité recherchent les certifications CISSP/CISA, la méthode EBIOS RM et l'expérience des audits réglementaires.
Différence clé Junior vs Senior : Les consultants expérimentés soulignent leur capacité à dialoguer avec les RSSI et comités de direction et à chiffrer les risques SSI.
Erreur éliminatoire à éviter : Ne pas préciser si les compétences relèvent de la gouvernance (GRC) ou de la sécurité technique (pentest).
Questions fréquentes sur le CV de Consultant en Cybersécurité / Sécurité des SI
Ce modèle convient-il pour postuler comme RSSI ?
Oui, il met en valeur la gouvernance, la gestion de crise et l'alignement stratégique indispensables à un poste de RSSI.
Quelles certifications et normes de sécurité mentionner ?
Citez impérativement l'ISO 27001, les directives NIS2, le RGPD, ainsi que les certifications CISSP, CISM, CEH ou ISO 27001 Lead Auditor.
Comment valoriser les missions d'audit et de conseil RSSI ?
Détaillez vos interventions sur l'analyse des risques (EBIOS RM), la gouvernance SSI et l'accompagnement à la conformité réglementaire.
Besoin d'optimiser le contenu de votre CV ?
Faites auditer votre CV par notre module Recruiter Review ou générez une lettre de motivation ciblée pour le poste visé.