Cybersecurity Consultant Resume Example & Advisory ATS Guide
Land top cybersecurity advisory, risk governance, and penetration testing consultant roles with an ATS-compliant resume emphasizing compliance audits and vulnerability remediation.
Customize This Resume Live in Workspace
Pre-load this complete career profile, verified metrics, and ATS keywords directly into PrivacyCV's private editor. No account required, instant free PDF export.
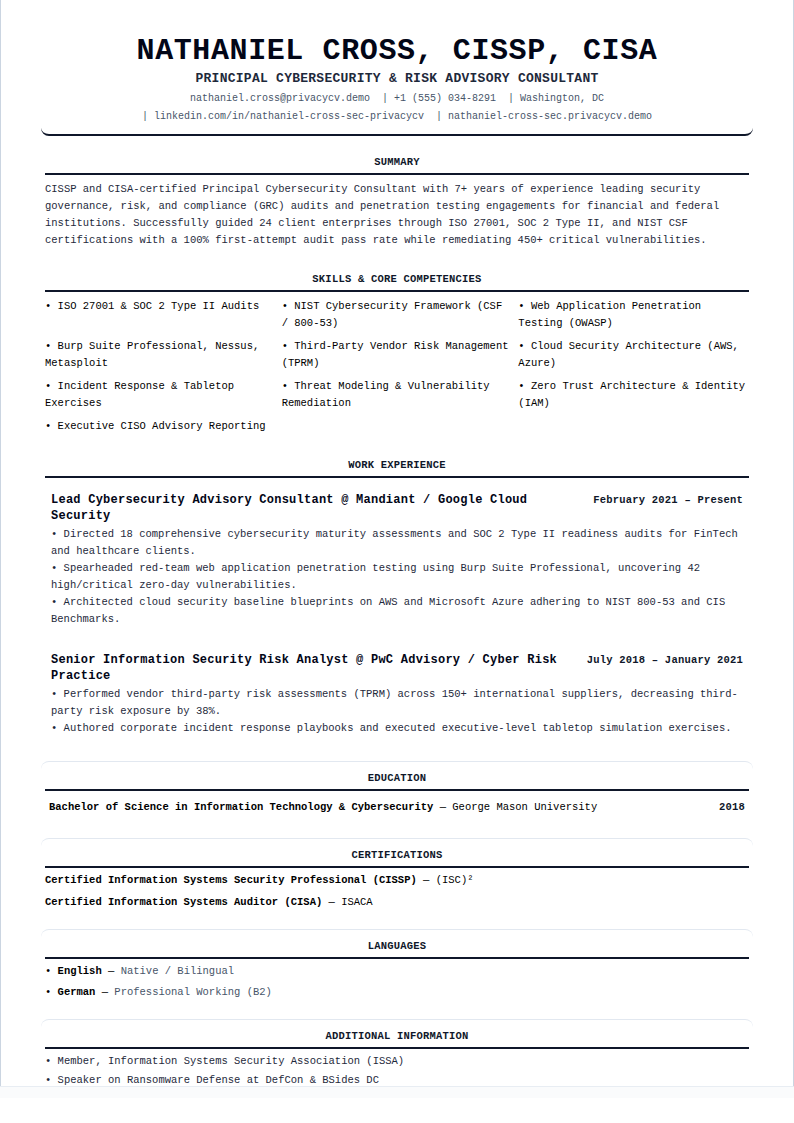
Nathaniel Cross, CISSP, CISA
Professional Summary
CISSP and CISA-certified Principal Cybersecurity Consultant with 7+ years of experience leading security governance, risk, and compliance (GRC) audits and penetration testing engagements for financial and federal institutions. Successfully guided 24 client enterprises through ISO 27001, SOC 2 Type II, and NIST CSF certifications with a 100% first-attempt audit pass rate while remediating 450+ critical vulnerabilities.
Work Experience & Quantified Metrics
- Directed 18 comprehensive cybersecurity maturity assessments and SOC 2 Type II readiness audits for FinTech and healthcare clients.
- Spearheaded red-team web application penetration testing using Burp Suite Professional, uncovering 42 high/critical zero-day vulnerabilities.
- Architected cloud security baseline blueprints on AWS and Microsoft Azure adhering to NIST 800-53 and CIS Benchmarks.
- Performed vendor third-party risk assessments (TPRM) across 150+ international suppliers, decreasing third-party risk exposure by 38%.
- Authored corporate incident response playbooks and executed executive-level tabletop simulation exercises.
Education
Core Skills & Competencies
🎯 Critical ATS Keywords in this Resume
100% ParsableEnterprise applicant tracking systems (Workday, Taleo, Greenhouse) scan for these exact competencies:
⏱️ 6-Second Recruiter Scan Insights
What Hiring Managers Look For: Cybersecurity recruiters check immediately for premier industry certifications (CISSP, CISA, CEH, OSCP) and audit framework mastery (ISO 27001, SOC 2, NIST).
Junior vs. Senior Differentiator: Senior consultants emphasize client advisory leadership, executive board presentations, and successful first-time audit pass rates.
Common Red Flag to Avoid: Listing tools without clarifying whether experience is offensive (pen testing) or defensive/compliance (GRC).
Frequently Asked Questions About Cybersecurity Consultant Resumes
Should a cybersecurity consultant highlight offensive or defensive skills?
State both, but tailor the primary emphasis to the target role. For GRC consulting, lead with audit frameworks; for technical consulting, emphasize penetration testing.
How can I customize this resume for cloud security consulting?
Click 'Customize This Resume in Workspace' to emphasize AWS/Azure security configurations, Terraform compliance, and CCSP credentials.
How should security frameworks and compliance certifications be listed?
Prominently display CISSP, CISM, or CEH certifications alongside frameworks you consult on (ISO 27001, NIST CSF, SOC 2, NIS2).
Need to optimize your CV bullet points?
Run your newly customized resume through our Recruiter Review for an instant audit, or generate a truth-locked cover letter tailored to your dream job.